
ویونیکس / امنیت
امنیت در ویونیکس
دسترسی محدود، تنظیمات ایمن و رسیدگی به گزارشهای امنیتی؛ اصولی که در نگهداری سرویسها دنبال میکنیم.
رویکرد ما به امنیت اطلاعات
چطور از سرویسها و اطلاعات محافظت میکنیم؟
کاهش دسترسیهای غیرضروری، نگهداری امن رمزها و کلیدها و ثبت تغییرات مهم، بخشی از کار فنی در ویونیکس است. در کنار پیشگیری، به امکان بررسی رخداد و بازیابی سرویس هم توجه میکنیم. اجرای این اصول در محصولات مختلف یکسان نیست و احتمال بروز رخداد امنیتی را هم بهطور کامل از بین نمیبرد. امکانات و محدودیتهای هر محصول را باید در مستندات و شرایط همان محصول بررسی کرد.
۰۱ / مدیریت دسترسی
مدیریت حسابها و سطح دسترسی
دسترسی هر فرد یا سرویس باید متناسب با وظیفهاش تعریف شود. حساب کاربران، حساب سرویسها و دسترسی مدیریتی از هم جدا هستند و مسئول هرکدام باید مشخص باشد. استفاده از حسابهای مشترک با اختیارات گسترده، پیگیری تغییرات و مسئولیتها را دشوار میکند.
۰۲ / تنظیمات و رمزها
ایمنسازی تنظیمات و حفاظت از رمزها
تنظیمات پیشفرض و دسترسیهای مدیریتی باید بازبینی شوند و سرویسهای غیرضروری محدود بمانند. رمز عبور، توکن و کلیدهای دسترسی نباید در کد عمومی یا لاگهای عیبیابی ثبت شوند. دسترسی به این اطلاعات هم باید مشخص و کنترلشده باشد.
۰۳ / ارتباطات شبکه
کنترل ارتباطات شبکه
بخشهای مختلف شبکه، مسیر ورود و خروج ترافیک و راههای دسترسی مدیران باید مشخص باشند. برای ارتباط بین دو سامانه، مقصد، نوع دسترسی و دلیل آن را تعیین میکنیم. متصلبودن دو سامانه به شبکه، بهتنهایی مجوز دسترسی یا انجام عملیات نیست.
هدف مشخص
مسئول مشخص
محدودهٔ مشخص
هر ارتباط باید دلیل مشخص، مسئول پاسخگو و محدودهٔ دسترسی معین داشته باشد.
قوانین فایروال و دسترسی
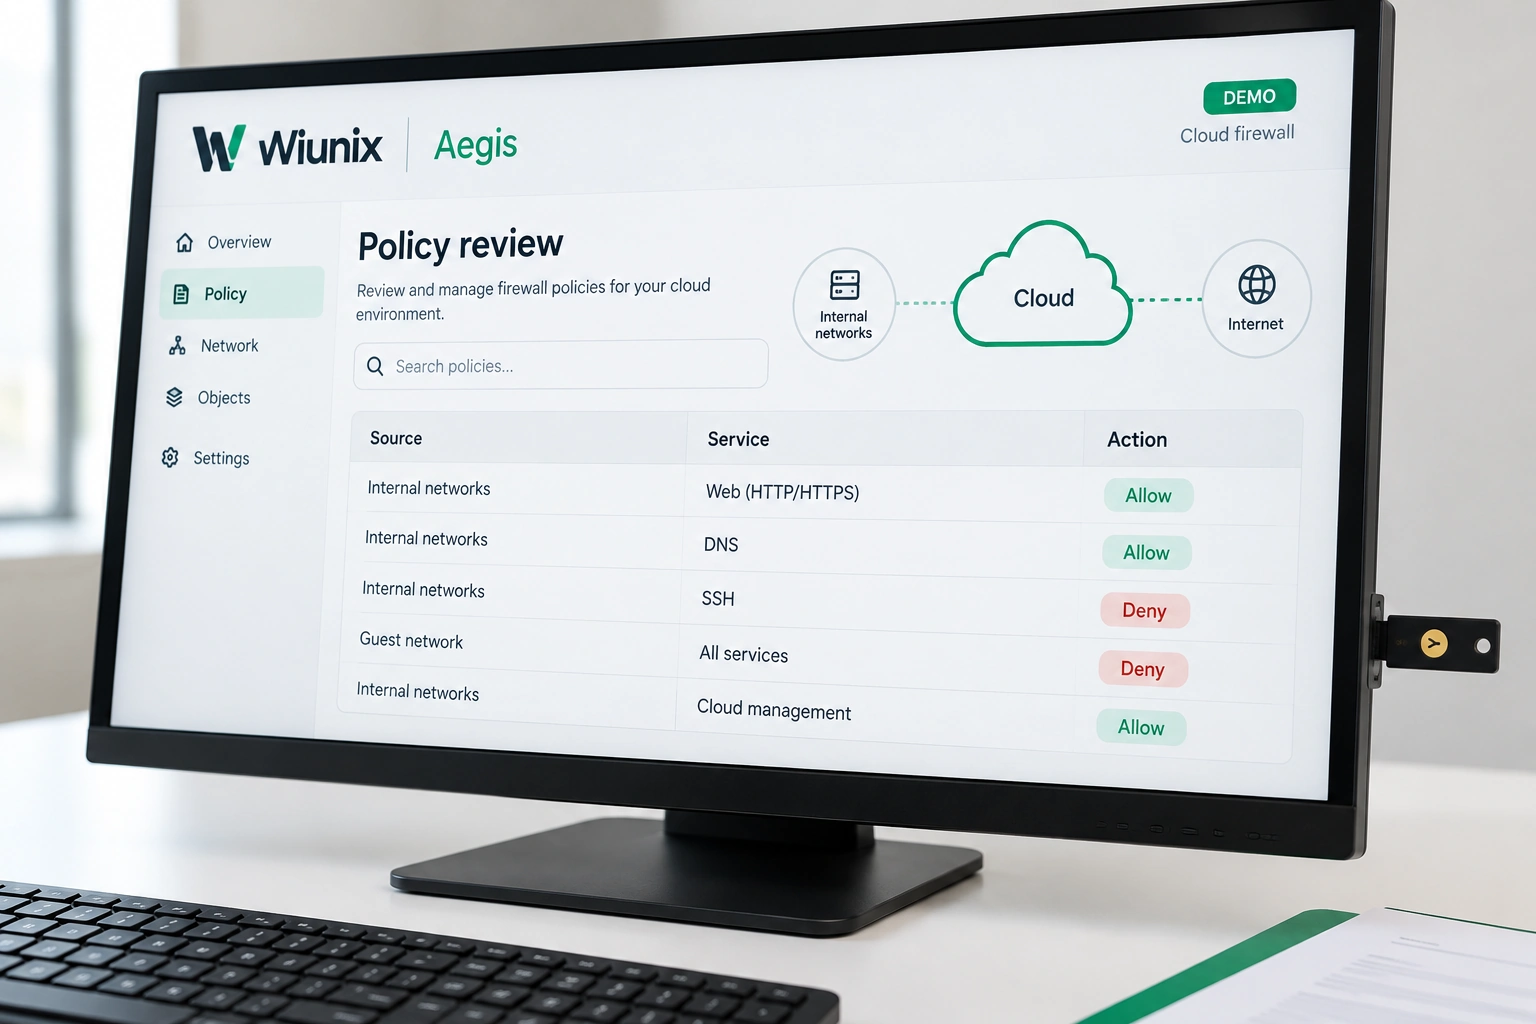
دسترسی فقط به اندازهٔ نیاز
برای تعریف دسترسی، ابتدا کاربر یا سرویس مبدأ، مقصد و نوع ارتباط را مشخص میکنیم. سپس بررسی میکنیم که این ارتباط واقعاً لازم است، چه کسی مسئول آن است و از چه مسیری مدیریت میشود.
مبدأ ارتباط
↓
←
مجوز دسترسی
↓
←
سرویس مقصد
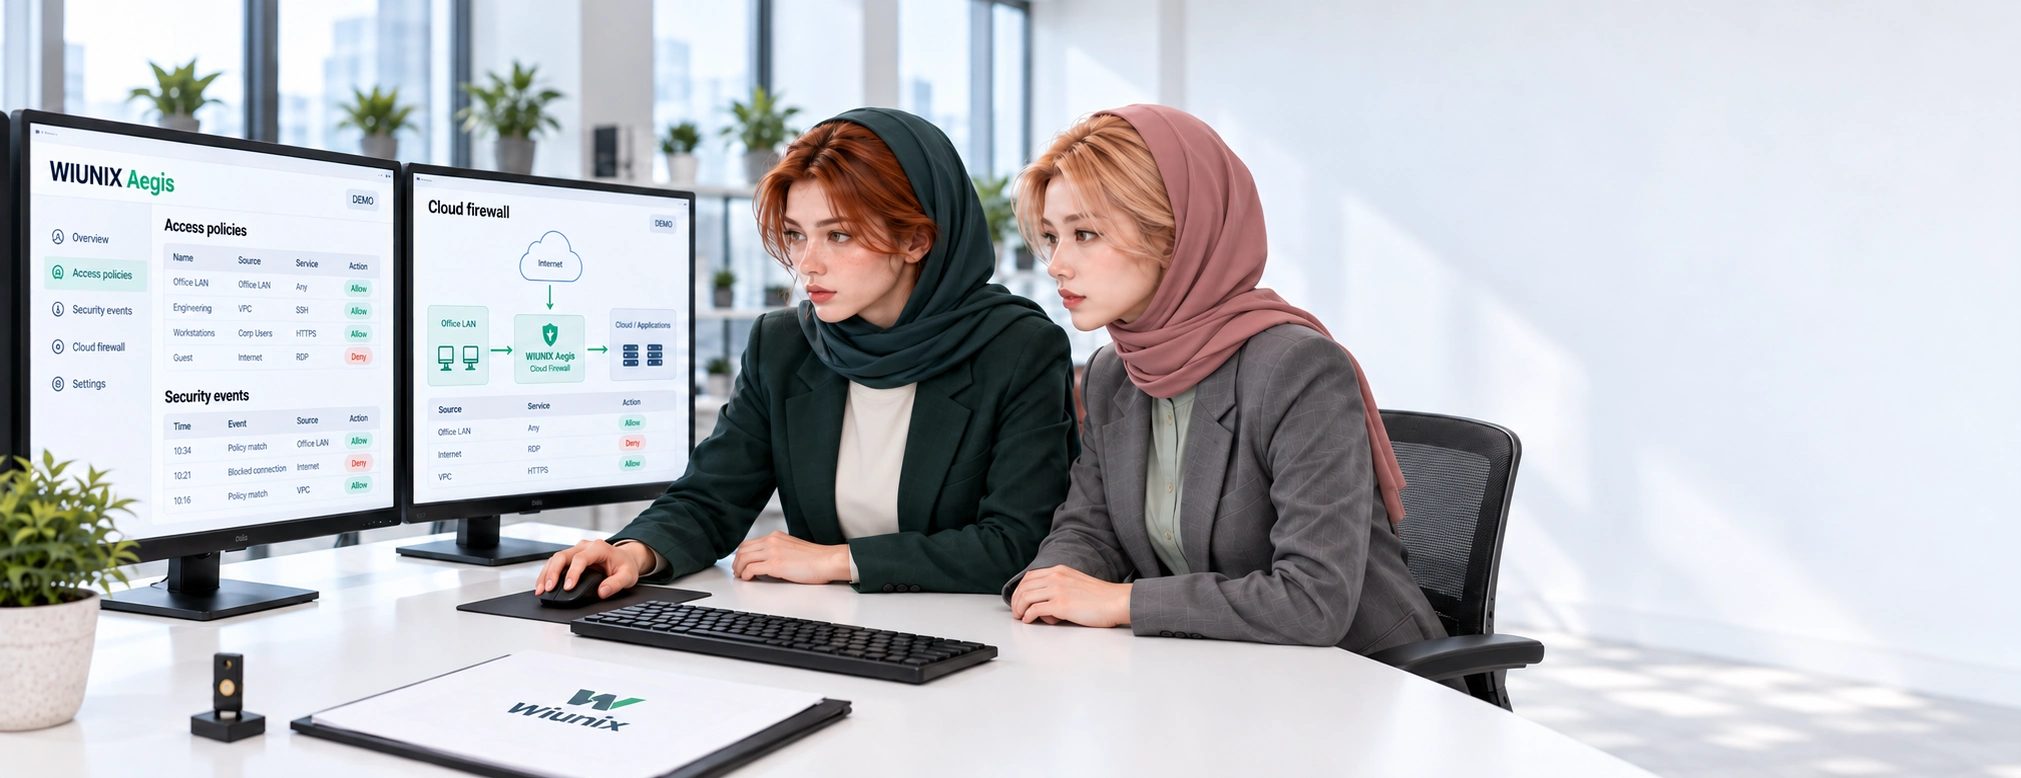
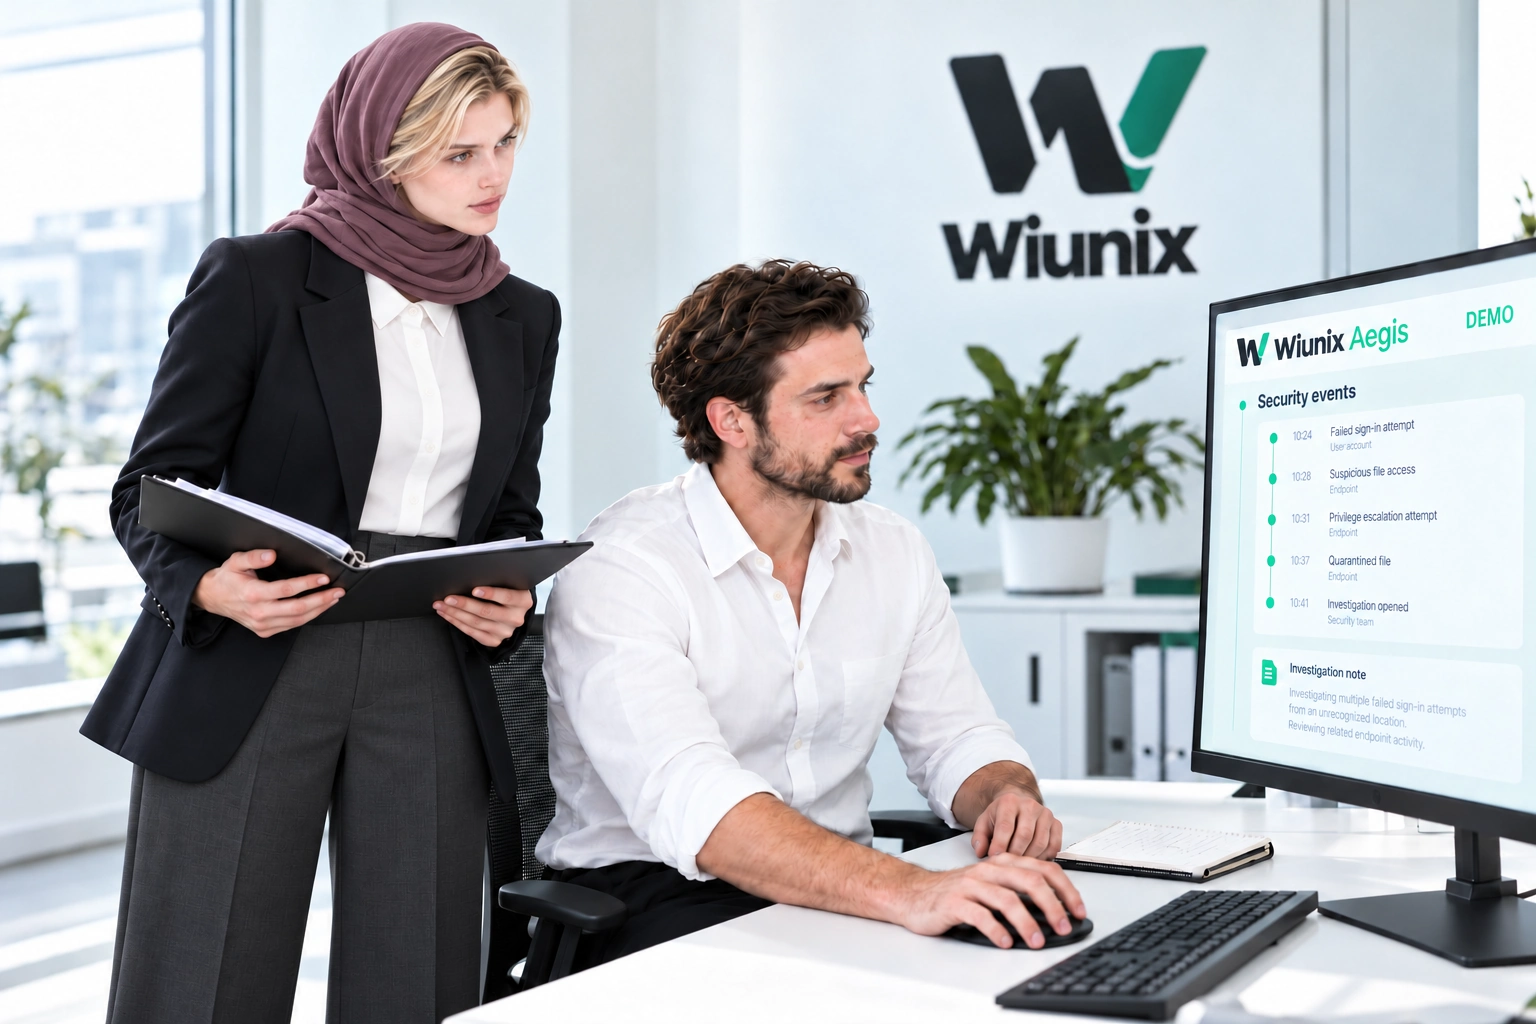
پنلهای Aegis و فایروال ابری در تصاویر، نمونههای نمایشیاند. امکانات و شرایط استفاده را در مستندات و توافق مربوط به هر محصول بررسی کنید.
معرفی ویونیکس Aegis ←
پایش و رسیدگی به رخدادهای امنیتی
از ثبت رخداد تا پیگیری مشکل
برای بررسی یک هشدار یا فعالیت مشکوک، باید بتوان زمان، سرویس درگیر و نوع دسترسی را مشخص کرد. لاگها و اطلاعات فنی باید به همین بررسی کمک کنند و حاوی رمز، توکن یا اطلاعات شخصیِ غیرضروری نباشند. نوع داده و مدت نگهداری آن، به محصول و شرایط توافقشده بستگی دارد.
۰۱
زمان و شرح رخداد
چه اتفاقی افتاده و چه زمانی ثبت شده است؟
۰۲
سرویس و حساب درگیر
موضوع به کدام سرویس، حساب کاربری یا مجوز دسترسی مربوط است؟
۰۳
مسئول رسیدگی
چه کسی بررسی را انجام میدهد و نتیجه را پیگیری میکند؟
اجرای تغییرات امنیتی
پیش از تغییر، راه بازگشت را مشخص میکنیم
تغییرات پرریسک، پیش از اجرا بررسی میشوند. باید مشخص باشد چه چیزی قرار است تغییر کند، نتیجهٔ مورد انتظار چیست و در صورت بروز مشکل چگونه به وضعیت قبل برمیگردیم. پس از اجرا هم عملکرد سرویس را بررسی میکنیم؛ محدودیتی که سرویس ضروری را از کار بیندازد، بهتنهایی نشانهٔ امنیت بهتر نیست و نیاز به بررسی دارد.
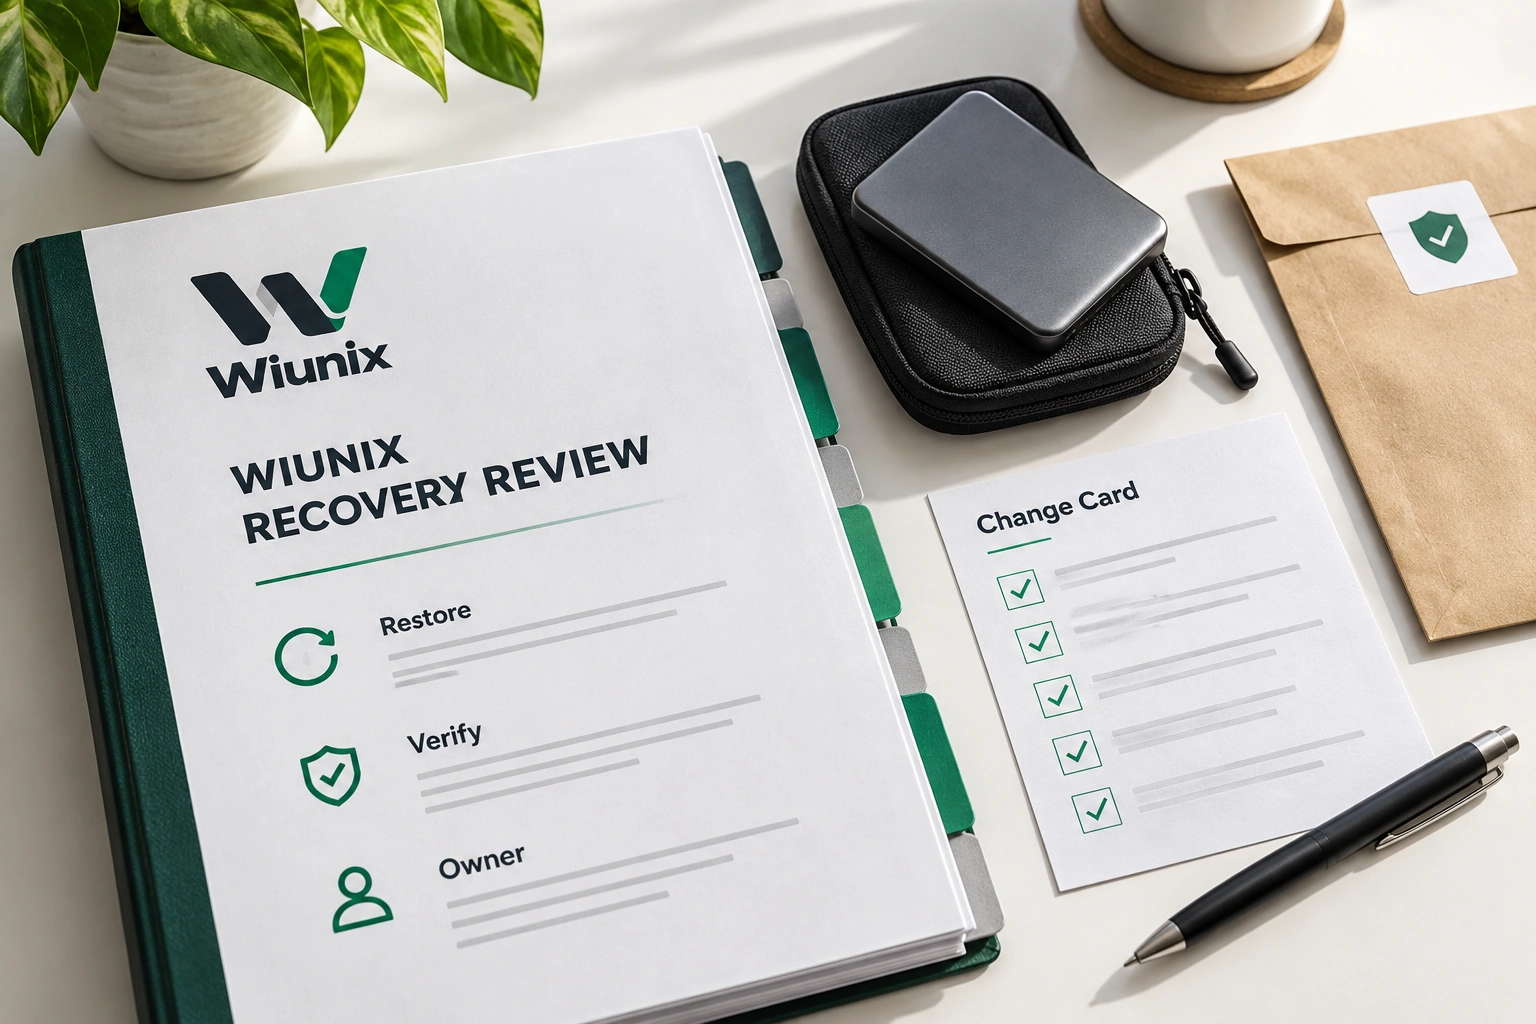
بکاپ و بازیابی اطلاعات
در برنامهٔ بازیابی، روش بازگردانی اطلاعات، راهاندازی دوبارهٔ سرویس، مسئول اجرا و نحوهٔ بررسی نتیجه مشخص میشود. این برنامه باید با نیاز همان سامانه هماهنگ باشد. داشتن فایل بکاپ یا دریافت هشدار از مانیتورینگ، بهتنهایی نشان نمیدهد که سرویس قابل بازیابی است.
روش کار ما ←بررسی تغییر
کنترل نتیجه
بازگشت به وضعیت قبل
گزارش آسیبپذیری
مشکل امنیتی دیدهاید؟ به ما اطلاع دهید
اگر در وبسایت یا یکی از محصولات ویونیکس با مشکل امنیتی روبهرو شدهاید، از صفحهٔ تماس به ما اطلاع دهید. نام محصول یا نشانی صفحه و توضیح کوتاهی از مشکل را در پیام بنویسید. مشخص کنید که گزارش شما امنیتی است تا پیگیری از مسیر مناسب انجام شود.
در گزارش اولیه چه بنویسید؟
✓
نام محصول و نسخهٔ آن یا نشانی صفحهای که مشکل در آن دیده شده است.
✓
شرح مشکل و اثری که ممکن است بر سرویس یا اطلاعات داشته باشد.
✓
زمان مشاهدهٔ مشکل و راه ارتباط با شما.
✓
مراحل مشاهده یا بازتولید مشکل، فقط در محیطی که اجازهٔ کار با آن را دارید و پس از حذف اطلاعات حساس.
اطلاعات محرمانه را در فرم تماس نفرستید
رمز عبور، کلید دسترسی، توکن، اطلاعات شخصی، محتوای حساب یا لاگ خام را در فرم تماس نفرستید. ابتدا شرح کلی مشکل را بنویسید؛ برای ارسال مستندات حساس، روش مناسب را با ما هماهنگ کنید.
ارسال گزارش، مجوز آزمایش روی سامانهها، دسترسی به اطلاعات دیگران، ایجاد اختلال یا سوءاستفادهٔ بیشتر از آسیبپذیری نیست. اگر ناخواسته به اطلاعاتی دسترسی پیدا کردید که متعلق به شما نیست، ادامه ندهید و آن اطلاعات را منتشر یا بازنشر نکنید. برای انتشار جزئیات فنی، ابتدا از همان مسیر تماس هماهنگ کنید.
این صفحه وعدهٔ پاسخگویی در زمان مشخص، پرداخت پاداش یا مصونیت حقوقی نمیدهد و مجوز تست امنیت هم نیست. شرایط هر محصول و مسئولیتهای توافقشده، همچنان ملاکاند.
ادعاهای امنیتی باید پشتوانه داشته باشند
گواهی امنیتی یا نتیجهٔ ممیزی مستقل را تنها با مدرک معتبر مطرح میکنیم. حفاظت در برابر همهٔ تهدیدها یا نتیجهٔ قطعیِ رسیدگی به رخداد را تضمین نمیکنیم. قابلیتها، محدودیتها و تعهدات هر محصول را باید در مستندات و شرایط همان محصول بررسی کرد.
برای امنیت زیرساختتان به کمک نیاز دارید؟
این صفحه دربارهٔ رویکرد امنیتی ویونیکس و نحوهٔ گزارش مشکل است. اگر به بررسی یا بهبود امنیت شبکه، سرورها و سرویسهای خود نیاز دارید، خدمات امنیت سایبری را ببینید. اطلاعات مربوط به حریم خصوصی و شرایط استفاده هم در صفحات جداگانه آمده است.
خدمات امنیت سایبری ←سیاست حریم خصوصی ←شرایط استفاده ←