ویونیکس / خدمات امنیت سایبری
ارزیابی و اجرای کنترلهای امنیتی
بررسی امنیت سامانههای منتخب، طراحی کنترلهای متناسب و اجرای اصلاحات؛ همراه با بررسی نتیجه و تعیین مسئولیت نگهداری.
خدمات امنیت برای سامانههای مشتری
محدودهٔ ارزیابی و اصلاحات از ابتدا روشن باشد
میتوان از یک مشکل در تنظیمات، بازبینی دسترسیها، نرمافزار جدید یا تغییر زیرساخت شروع کرد. پیش از انتخاب روش بررسی، سامانههای درگیر، سؤالهای ارزیابی و مسئول اجرای اصلاحات را مشخص میکنیم.
سامانهها و محدودهٔ کنترل
برنامهها، سرورها، سرویسهای ابری، مسیرهای شبکه و هویتهای در محدوده مشخص میشوند. وابستگیهای مهم و موارد خارج از بررسی نیز ثبت میشوند تا نتیجه در محدودهٔ واقعی خود معنا داشته باشد.
معماری امنیت باید مرزهای دسترسی، جریان داده و مدیریت سامانه را با روش بهرهبرداری از سرویس مرتبط کند.
مجوز و شرایط اجرای کار
دسترسی مجاز، روشهای بررسی، بازهٔ تغییر و نحوهٔ نگهداری مستندات حساس توافق میشوند. هر فعالیت مؤثر بر محیط عملیاتی باید با مسئول سرویس هماهنگ شود.
نوع مستندات و خروجیها به محدودهٔ کار بستگی دارد. بررسی محدود بهعنوان پوشش کامل امنیت یا گواهی انطباق معرفی نمیشود.
هویت و دسترسی
چه کسی به چه بخشی دسترسی دارد؟
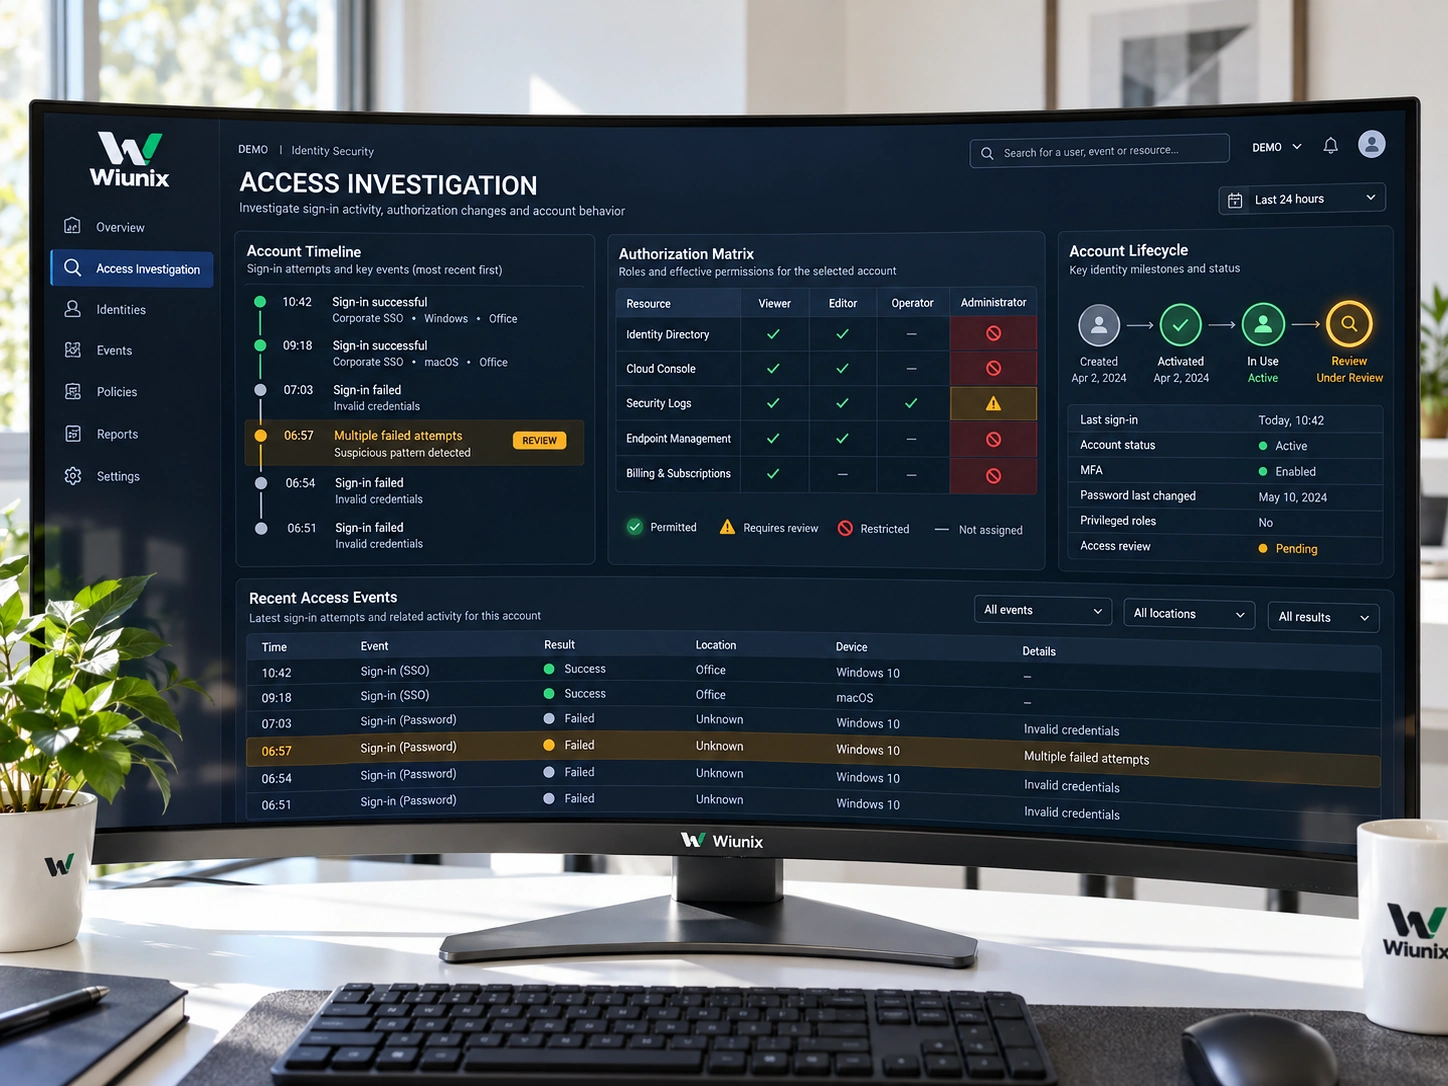
احراز هویت، نقشهای مدیریتی، هویت سرویسها و چرخهٔ عمر حسابها بررسی میشوند. سطح دسترسی باید با مسئولیت واقعی فرد یا سرویس متناسب باشد و در صورت نیاز، کار روزمره از مدیریت سامانه جدا شود.
دسترسیهایی که باید پایان یابند
دسترسی باقیمانده پس از تغییر مسئولیت، حسابهای بدون استفاده و موارد بدون مالک مشخص بررسی میشوند. حذف یا محدودسازی با مسئول سرویس هماهنگ میشود و ادامهٔ کار مجاز نیز کنترل میشود.
مسیرهای مدیریتی و بازیابی دسترسی
مسیرهای ورود، مدیریت و بازیابی دسترسی را در محدودهٔ توافقشده بررسی و کنترلها و مسئول هرکدام را مشخص میکنیم.
وسیلهٔ احراز هویت فقط یکی از کنترلهاست. سیاست دسترسی، ایجاد و حذف حسابها و روش بازیابی دسترسی نیز باید بررسی شوند.
کنترلهای سیستم، شبکه و ابر
تنظیمات پایه، سرویسهای در معرض دسترسی، تفکیک شبکه، مسئولیت بهروزرسانی و دسترسی به دادهٔ عملیاتی بررسی میشوند. ایمنسازی با توجه به سامانه و محدودیتهای بازیابی انجام میشود و یک چکلیست ثابت برای همهٔ محیطها کافی نیست.
راهکار ایمنسازی زیرساخت ←کنترلهای برنامه و توسعهٔ امن
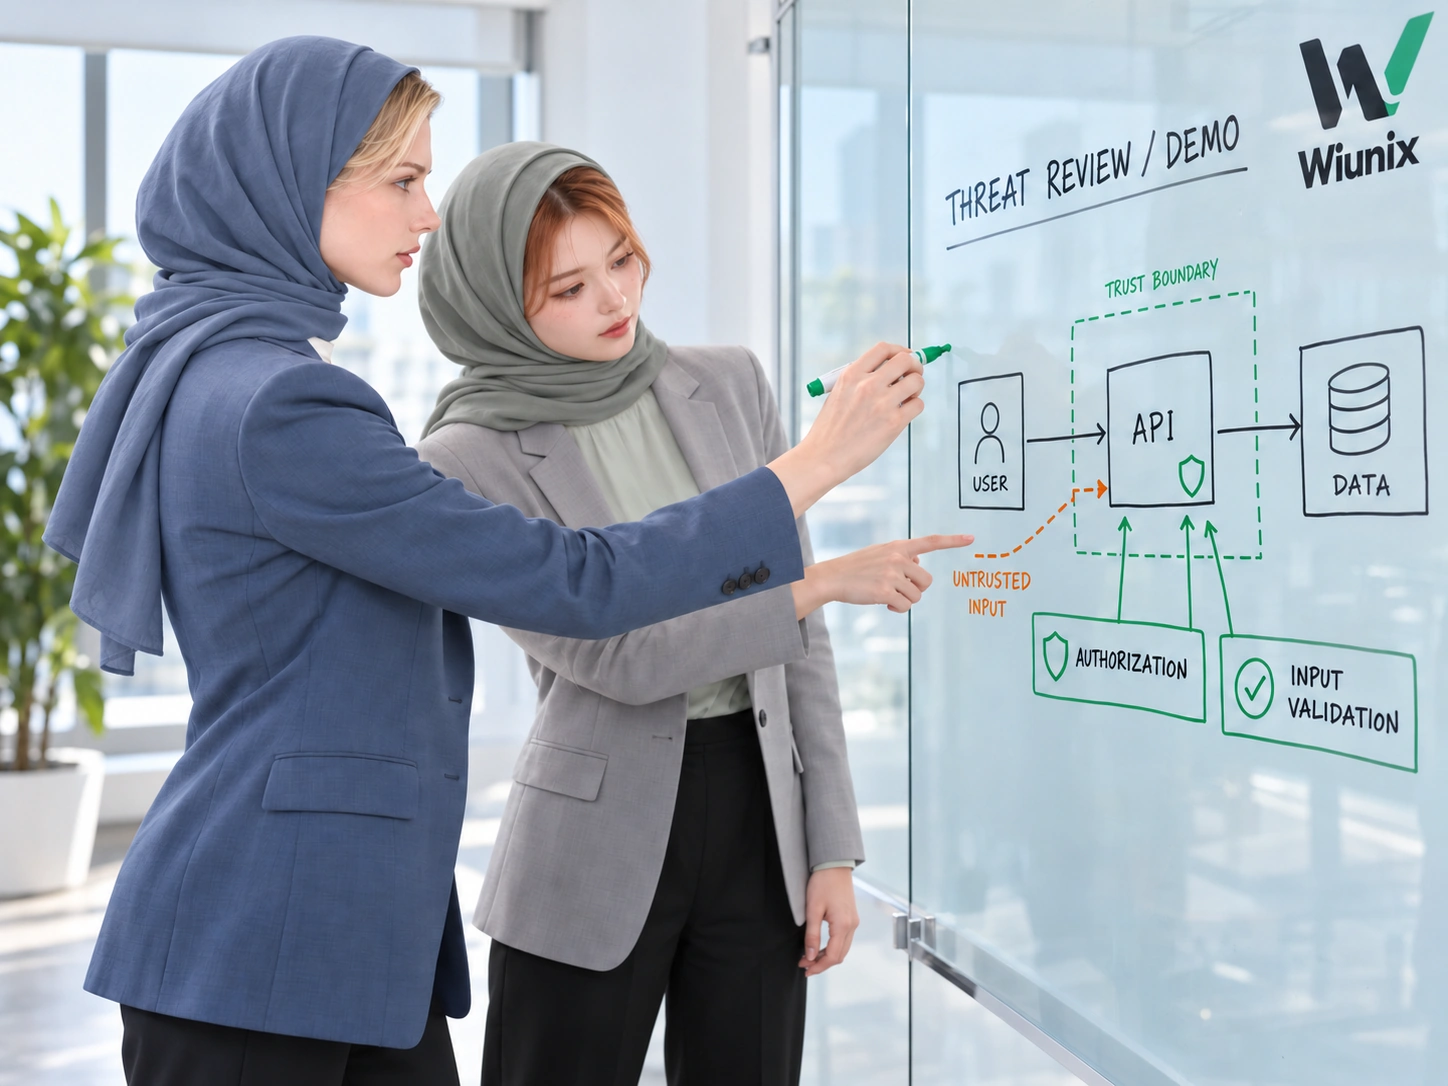
رسیدگی به ورودی، کنترل مجوز، اطلاعات محرمانه، بازبینی وابستگیها و بررسیهای امنیتی مرتبط در فرایند توسعه و انتشار قرار میگیرند. اولویت با کنترلهایی است که به ریسک واقعی برنامه و شرایط بهرهبرداری آن مربوطاند.
خدمات مهندسی نرمافزار ←Wiunix Aegis
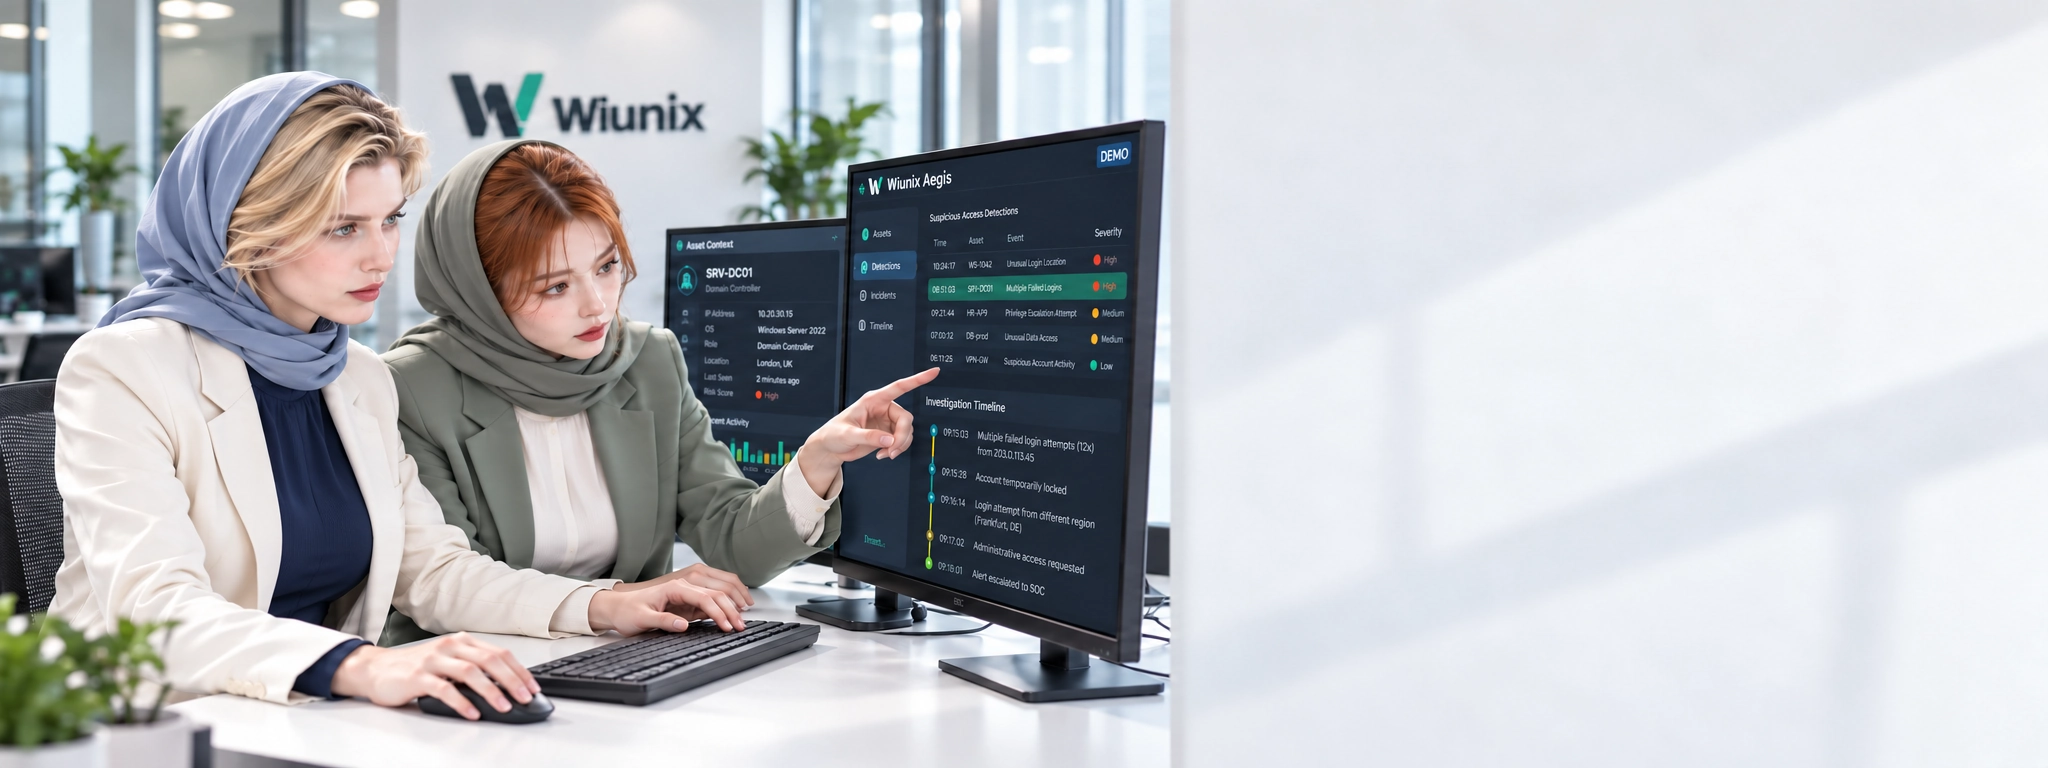
برای پیگیری یافتهها و رخدادها در کنار شناخت داراییها و هویتها، Wiunix Aegis ابزار امنیتی ویونیکس است. در صورت تناسب با نیاز سازمان، راهاندازی آن میتواند بخشی از محدودهٔ توافقشدهٔ خدمات باشد.
معرفی Wiunix Aegis ←اجرای اصلاحات امنیتی
برای هر یافته، اقدام اجرایی و مسئول مشخص کنید
هر یافته باید وضعیت مورد بررسی، اهمیت آن و شواهد مرتبط را روشن کند. اصلاحات توافقشده با توجه به ریسک، اثر بر عملیات و وابستگیها اولویتبندی و نتیجهٔ اجرای آنها بررسی میشود.
بعضی موارد با اصلاح تنظیمات حل میشوند و بعضی به تغییر نرمافزار، تصمیم دربارهٔ دسترسی یا اصلاح مسئولیتهای نگهداری نیاز دارند. ریسک و موارد باز پس از اجرا نیز ثبت میشوند تا پایان یک کار با حذف همهٔ ریسکها اشتباه نشود.
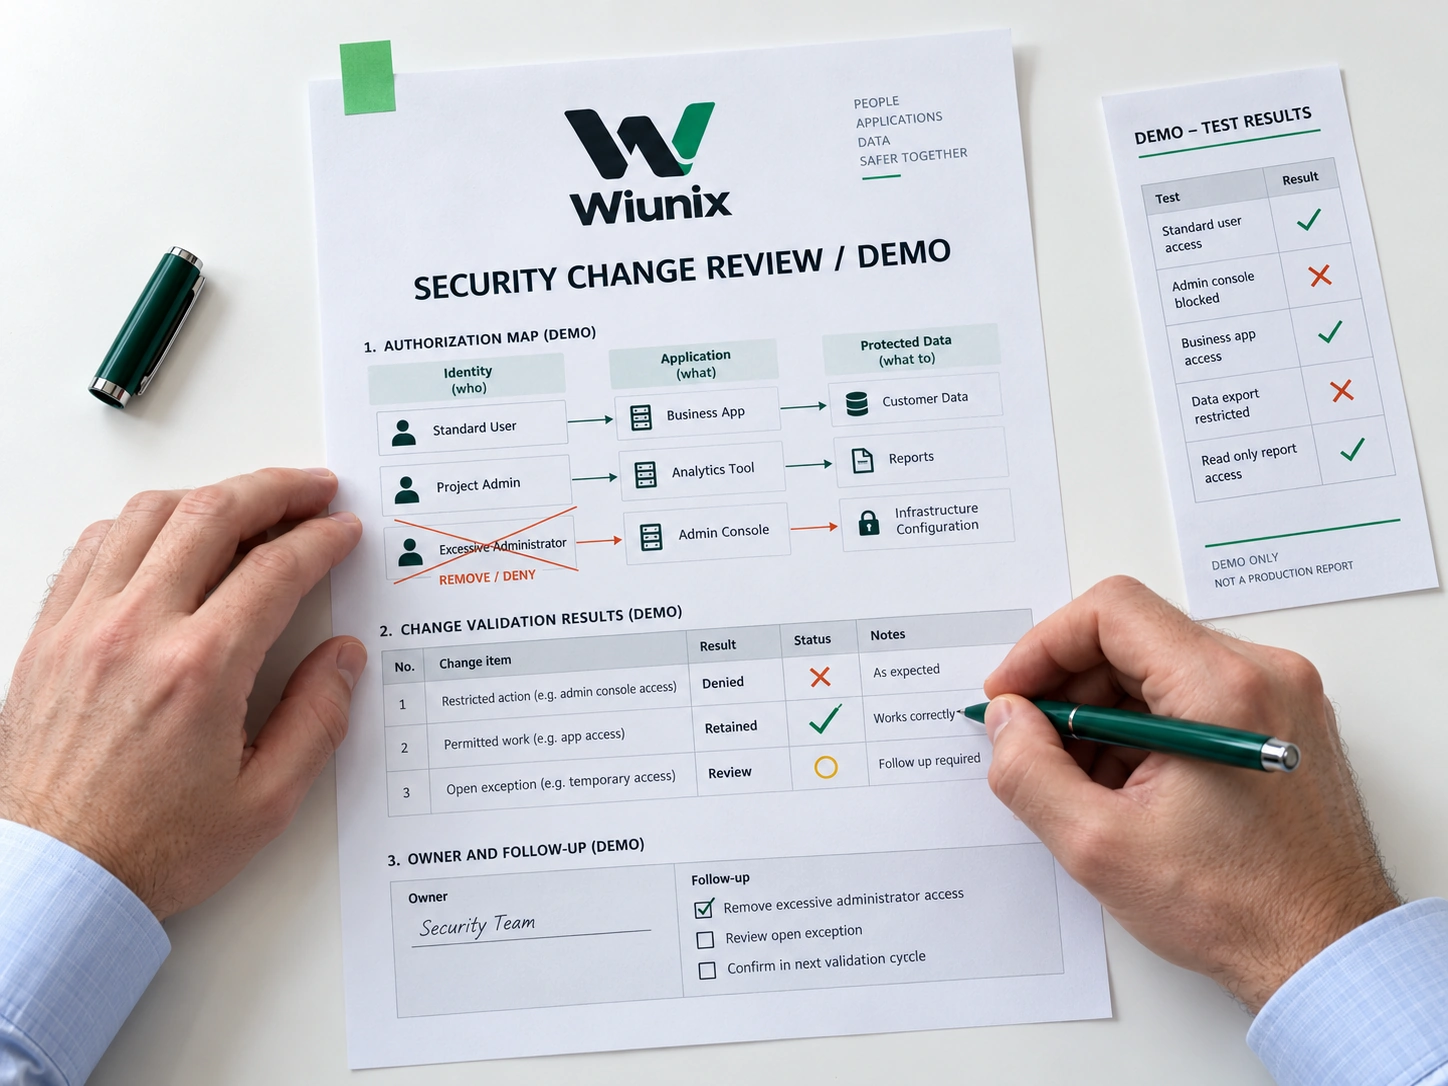
نمونهٔ ثبت یک اصلاح امنیتی
مسئولیت تغییر کرده، اما دسترسی مدیریتی باقی مانده است
وضعیت نمونه: یک حساب پس از تغییر مسئولیت کاری همچنان نقش مدیریتی دارد. این مثال، نتیجهٔ ارزیابی یک مشتری واقعی نیست.
اصلاح و بررسی توافقشده
مالک حساب و دسترسی لازم تأیید میشوند، تغییر نقش مجوز میگیرد و هم محدودشدن اقدامهای غیرمجاز و هم امکان کار اپراتور مجاز بررسی میشود. وابستگیها یا استثناهای باقیمانده همراه با مسئول ثبت میشوند.
گزارش کاربردی، وضعیت، تصمیم، تغییر و نتیجهٔ بررسی را به هم مرتبط میکند؛ محدودهٔ ارزیابی نیز باید در آن روشن بماند.
مستندات و مسئولیت نگهداری
کنترلها پس از تحویل قابل نگهداری باشند
مستندات توافقشده میتوانند شامل محدوده، یافتهها و اولویتها، ارجاع تنظیمات یا کد، نتیجهٔ بررسی، استثناها و مسئول اقدامهای بعدی باشند. تیم بهرهبردار باید بداند هر کنترل چگونه نگهداری میشود و چه زمانی به بازبینی نیاز دارد.
خدمات زیرساخت و ابر ←برای شروع چه اطلاعاتی آماده کنید؟
سامانهها، نگرانیهای شناختهشده، مسیرهای مهم داده، مسئولیتهای فعلی و محدودیتهای بررسی یا تغییر را توضیح دهید. در فرم عمومی تماس فقط شرح کلی بنویسید؛ مستندات حساس و دسترسیها جداگانه و از مسیر امن هماهنگ میشوند.
این صفحه دربارهٔ خدمات امنیت برای سامانههای مشتری است.
صفحهٔ امنیت در ویونیکس ←