
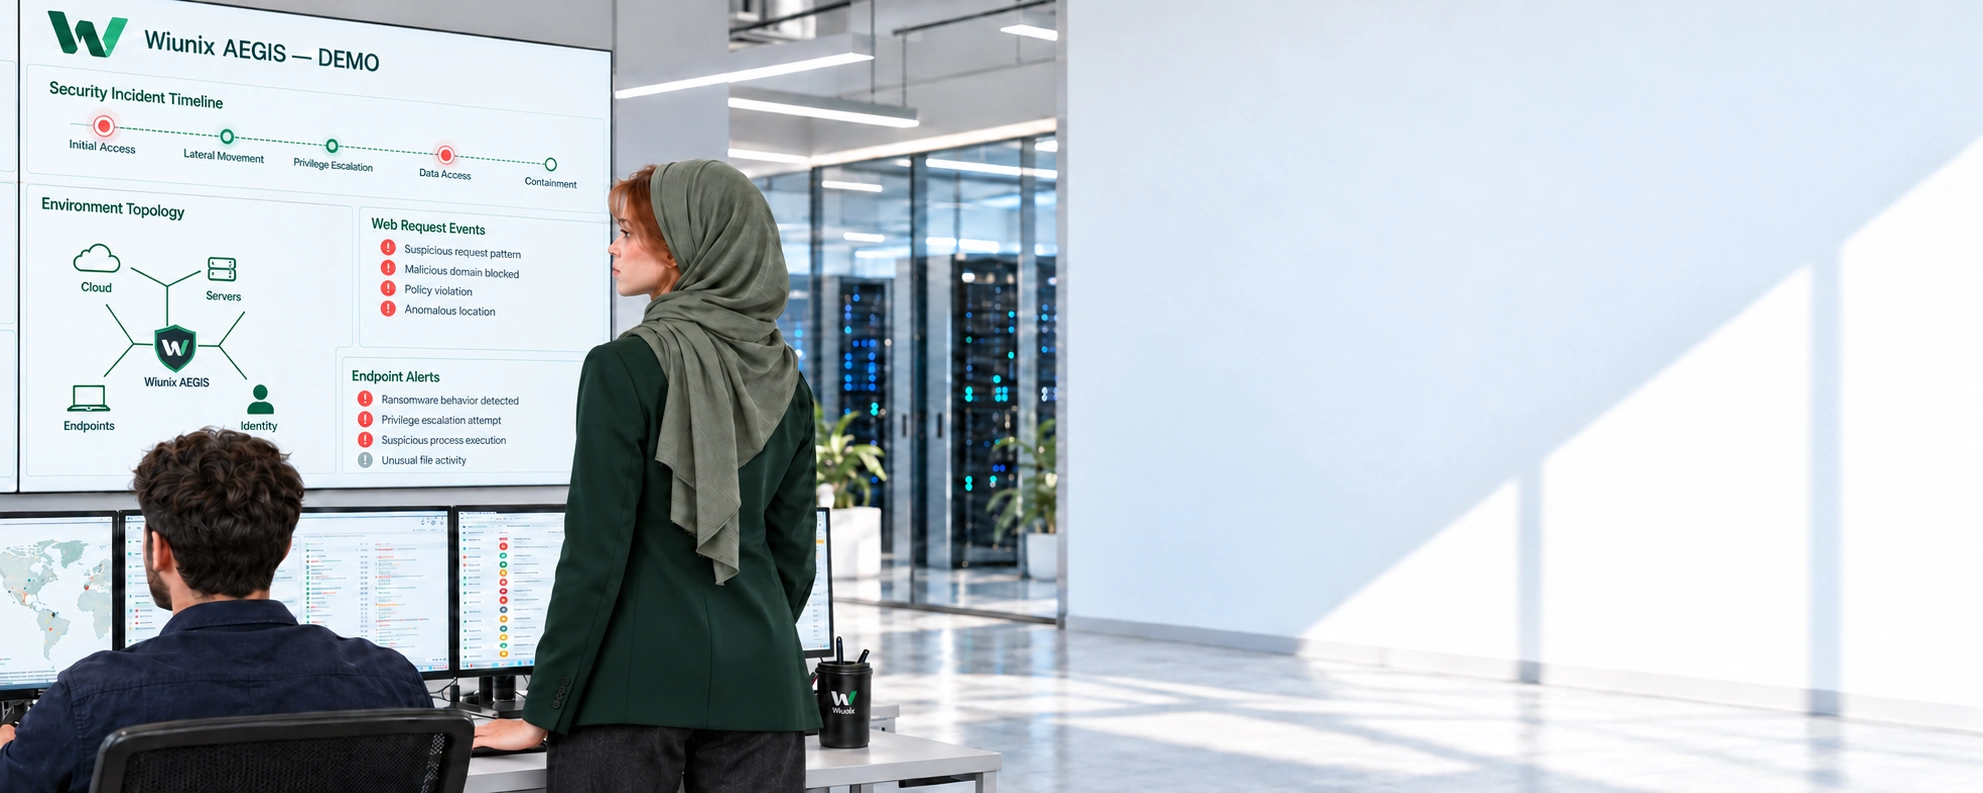
WIUNIX AEGIS + AGENT
امنیت سازمان با Aegis
امنیت رایانهها، سرورها، وبسایتها و سرویسهای ابری را یکجا مدیریت کنید. Wiunix Agent اطلاعات دستگاهها را به Aegis میرساند تا تیم امنیت تهدیدها را بررسی کند و اقدامات لازم را با مجوز مشخص انجام دهد.
پایش یکپارچهٔ امنیت
وضعیت امنیت سازمان را یکجا ببینید
وقتی اطلاعات دستگاهها، حسابهای کاربری و اپلیکیشنها به هم مرتبط باشد، تشخیص منشأ تهدید و تصمیمگیری برای رفع آن آسانتر میشود.
پیشگیری
کنترل دستگاهها، فایروال وب و قواعد امنیتی
ارزیابی وضعیت
داراییها، حسابها، نقاط ضعف و تهدیدها
WIUNIX
AEGIS
اطلاعات مرتبط تصمیمگیری آگاهانه
بررسی تهدید
رویدادها، جستوجوی تهدید و پروندهٔ رخداد
اقدام و بازیابی
مهار تهدید، حفظ شواهد و بازیابی سرویس
WIUNIX AGENT
امنیت از خود دستگاه شروع میشود
Wiunix Agent روی ویندوز، لینوکس و macOS اجرا میشود. جمعآوری اطلاعات، حفاظت و اقدامات امنیتی هرکدام تنظیمات و سطح دسترسی جداگانه دارند.
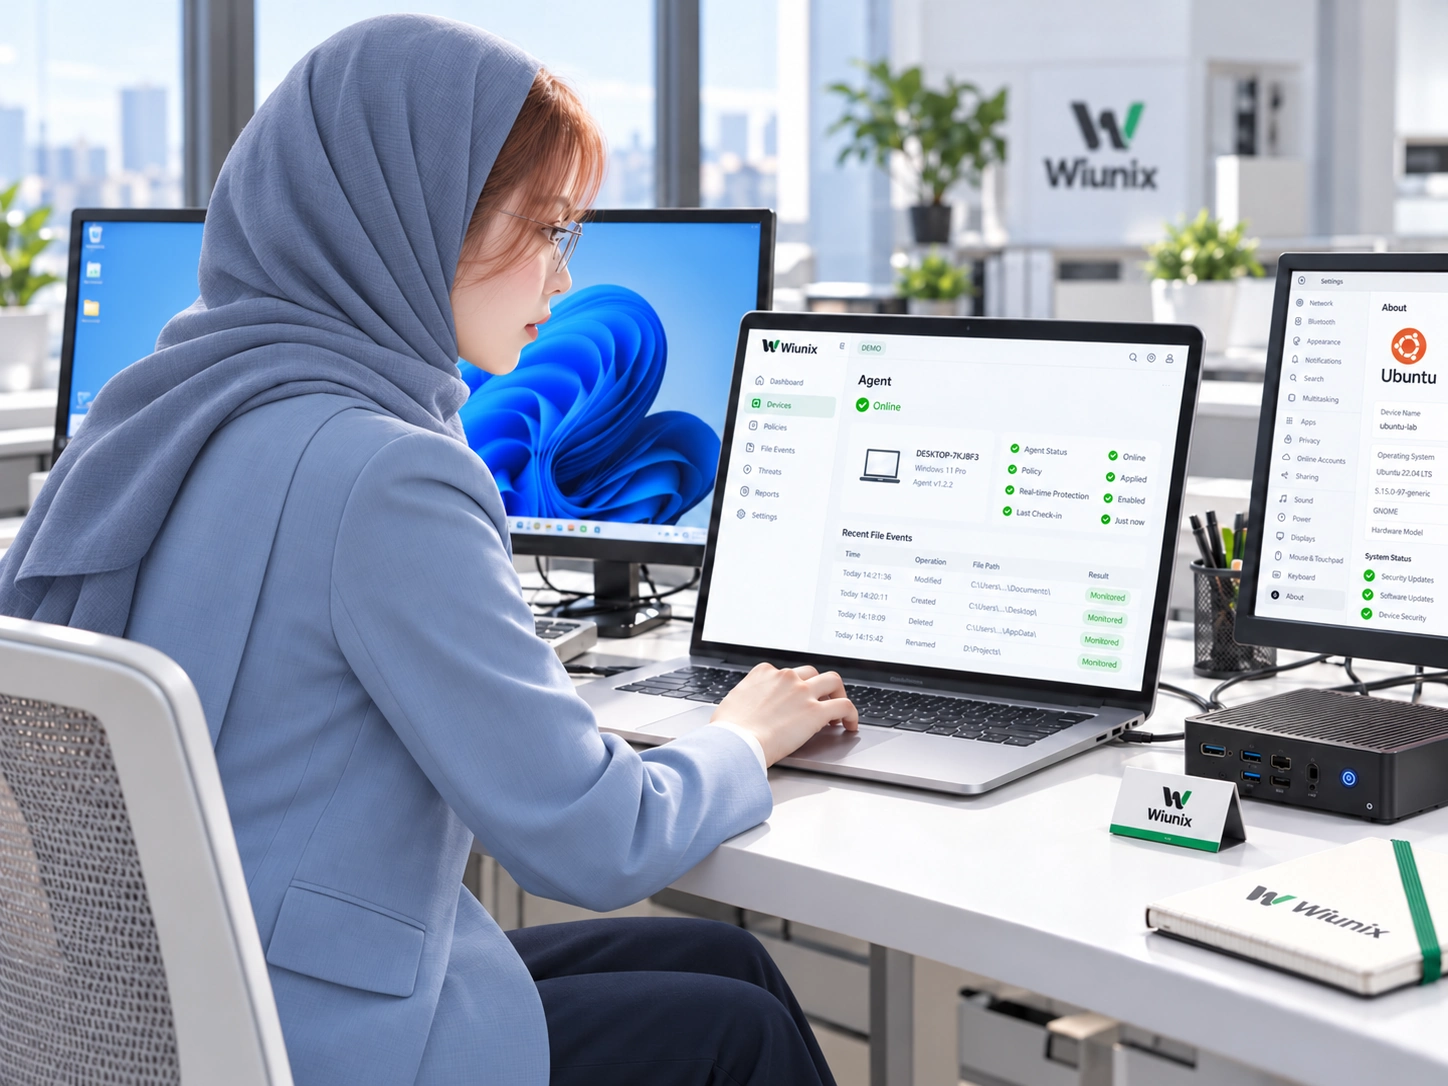
Windows
Linux
macOS
۱
اتصال امن دستگاه
شناسهٔ قابل لغو، حفاظت از کلیدها و ارتباط رمزگذاریشده برای هر دستگاه.
۲
جمعآوری اطلاعات امنیتی
ثبت مشخصات سیستم، پردازشها، ارتباطات شبکه، لاگها و تغییرات فایل در محدودهٔ مجاز.
۳
مدیریت قطع ارتباط
نگهداری رمزگذاریشدهٔ اطلاعات در صف محلی و ادامهٔ کار با آخرین تنظیمات معتبر تا برقراری ارتباط.
۴
مدیریت دستگاهها
ثبت و گروهبندی دستگاهها، بهروزرسانی امضاشده و مرحلهای، بازگشت نسخه و سابقهٔ هر سیستم.
جزئیات حفاظت و استقرار Agent
مقابله با بدافزار و کنترل تغییرات
اسکن و قرنطینهٔ بدافزار، بررسی تغییرات فایل و وبسایت، و شناسایی رفتار مشکوک پردازشها، اسکریپتها و باجافزارها. قواعد ناشر، امضا و هش فایل، تنظیم فایروال و جداسازی دستگاه فقط در محدودهٔ دسترسی مجاز اعمال میشوند.
ایمنسازی و بررسی آسیبپذیری
تنظیمات سیستم، آسیبپذیری بستهها، نشانههای روتکیت و دستکاری Agent بررسی میشوند. تغییرات با تنظیمات مبنای نسخهبندیشده، استثناهای مشخص، اجرای آزمایشی و زمانبندی نگهداری انجام میشوند؛ توقف حسگر یا قدیمیبودن اطلاعات هم مشخص میماند.
یک Agent با ماژولهای مستقل
ماژول امنیت Aegis، مانیتورینگ Observe و پشتیبانگیری Backup، تنظیمات، صف، مجوز و مقصد اطلاعات جداگانه دارند. اجرای دسکتاپ و بدون رابط گرافیکی، هر دو از حفاظت کلیدها، لغو دسترسی، بهروزرسانی امضاشده و کنترلهای بازیابی استفاده میکنند.
امنیت وب و شبکه
کنترل امنیتی در ورودی سرویس
فایروال وب با قواعد OWASP CRS درخواستها را بررسی میکند. حالت شناسایی یا مسدودسازی، وصلهٔ مجازی و استثناها را متناسب با هر سرویس تنظیم کنید و نتیجه را در بررسی رخداد ببینید.
وبسایت و API
بررسی درخواست و فایل ارسالی، شناسایی رابطهای API در دسترس و تنظیم ساختار درخواست، محدودیت نرخ و مجوزها برای هر سایت یا مسیر.
سرویسهای در دسترس اینترنت
بررسی TLS و سرویسهای باز، کنترل رباتها و حملات به حسابهای کاربری، حفاظت لایهٔ ۷ و اتصال به سرویس مقابله با DDoS بالادستی.
بررسی رویدادهای شبکه
ارتباط هشدارهای IDS/IPS، درخواستهای DNS، فایروال دستگاه و نشانههای حرکت مهاجم در شبکه با داراییها و پروندهٔ رخداد.
ورودی
وبسایت / API
↓
←
بررسی امنیتی
قواعد و WAF
↓
←
خروجی
اپلیکیشن
اتصال به وبسرور و پنل میزبانی: Nginx، Apache، LiteSpeed، IIS، cPanel، Plesk و DirectAdmin
مرکز عملیات امنیت
از هشدار تا رسیدگی به رخداد
رویدادهای دستگاهها، حسابها و اپلیکیشنها با قالب یکسان جمعآوری و با قواعد Sigma و اطلاعات تهدید بررسی میشوند. شواهد و تصمیمهای تیم در همان پرونده باقی میمانند.
۱
شناسایی فعالیت مشکوک
ورود غیرعادی، پردازش مشکوک یا پورت باز را همراه با زمان، منبع و دستگاه مربوط بررسی کنید.
۲
پیداکردن ارتباط رویدادها
رد تهدید را بین دستگاهها و حسابها دنبال کنید؛ اطلاعات اولیه و شواهد هر رویداد حفظ میشوند.
۳
تشکیل پروندهٔ رخداد
مسئول رسیدگی را تعیین کنید و تصمیمها، پیوستها و سوابق تحویل شواهد را ثبت کنید.
۴
اقدام و پیگیری نتیجه
هدف و مجوز اقدام را بررسی کنید و نتیجهٔ اجرا را ببینید. ارسال دستور، دریافت آن و انجام موفق، وضعیتهای جداگانه دارند.
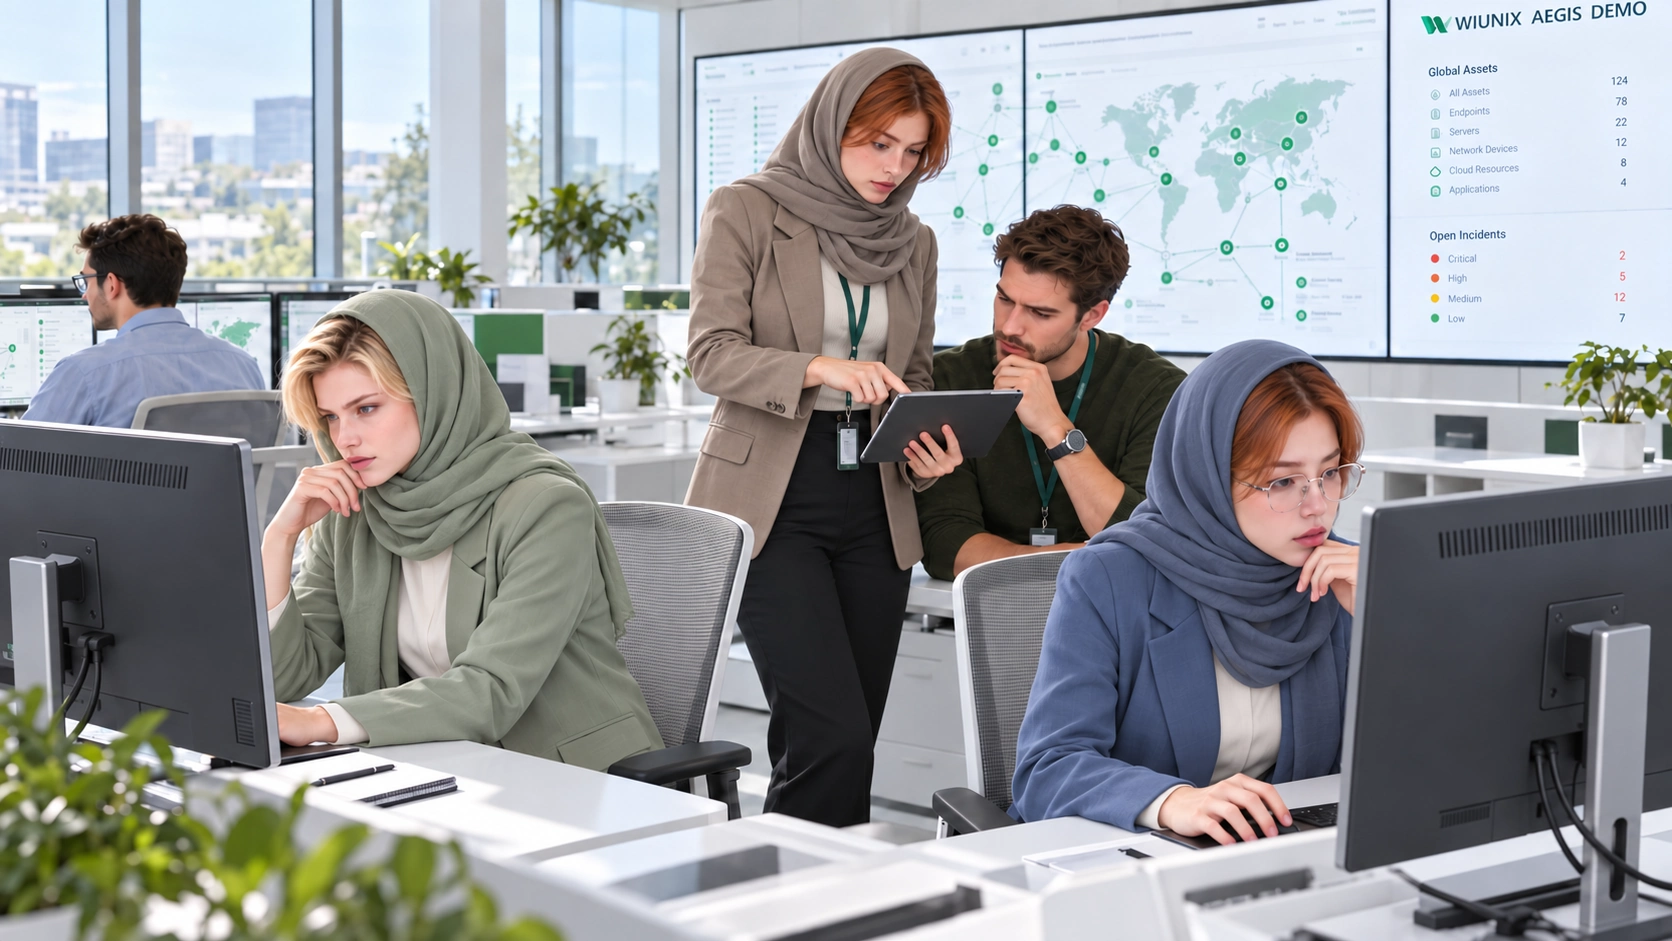
جزئیات بررسی تهدید و نگهداری شواهد
جستوجوی تهدید و حفظ شواهد
رویدادها را جستوجو کنید، نسخهٔ اصلی شواهد و هش آنها را نگه دارید و با مجوز لازم، اطلاعات پرونده را خروجی بگیرید.
تنظیم و ارزیابی قواعد شناسایی
قواعد و بازهٔ ارتباط رویدادها نسخهبندی میشوند. رفتارهای عادی، منبع و اعتبار زمانی شاخصهای تهدید و سناریوهای شناسایی در آزمون کنترلشده بررسی میشوند.
اجرای کنترلشدهٔ اقدامات
دستورها از فهرست مجاز، با امضا و اعتبار زمانی محدود اجرا میشوند. تفکیک نقشها، تأیید اقدام، جلوگیری از اجرای مجدد، ثبت سوابق و امکان بازگشت حفظ میشوند.
مدیریت آسیبپذیری و امنیت نرمافزار
آسیبپذیریها را تا رفع کامل پیگیری کنید
آسیبپذیریها را بر اساس اهمیت سرویس و احتمال سوءاستفاده اولویتبندی کنید. مسئول رفع مشکل، استثناها و نتیجهٔ آزمون مجدد مشخص میمانند.
محدودهٔ بررسی
ارزیابی
رفع مشکل
محدودهٔ بررسی
سیستمها و ایمیجها
ارزیابی
آسیبپذیری بستهها و ایمیجها، پایان پشتیبانی، تازگی اطلاعات و شاخصهای KEV و EPSS.
رفع مشکل
تعیین مسئول، زمانبندی نصب وصله، انتشار مرحلهای و اسکن مجدد.
محدودهٔ بررسی
کد و وابستگیها
ارزیابی
فهرست اجزای نرمافزار و مجوزها، SBOM و VEX، تحلیل ایستای کد و تنظیمات زیرساخت بهصورت کد.
رفع مشکل
ارجاع به محل مشکل در کد، حذف موارد تکراری، ثبت تیکت و بررسی اصلاحات و استثناهای زماندار.
محدودهٔ بررسی
وب و سرویسهای عمومی
ارزیابی
تست پویای امنیت با ورود به سامانه، سرویسهای باز، TLS و مجوز دسترسی API.
رفع مشکل
محدوده و سقف آزمون مشخص، شواهد قابل بازتولید، وصلهٔ مجازی و آزمون مجدد.
محدودهٔ بررسی
کلیدها و اصالت نرمافزار
ارزیابی
شناسایی اطلاعات محرمانه با نمایش پوشیده، بررسی امضا، منشأ فایل و صحت بهروزرسانی.
رفع مشکل
لغو یا تعویض کلید توسط مسئول مربوط، اطلاعرسانی محدود و ثبت شواهد جایگزینی.
امنیت فراتر از دستگاهها
ابر، حسابهای کاربری و اطلاعات سازمان
سرویسهای ابری و کانتینرها
بررسی تنظیمات امنیتی AWS، Azure و GCP، مجوزها و مشکلات کانتینر و Kubernetes در ارتباط با هویت سرویس.
حسابها، ایمیل و ابزارهای همکاری
ورود پرخطر، مجوزهای OAuth و حسابهای مدیر؛ همچنین فیشینگ، پیوست ایمیل و تنظیمات احراز اصالت دامنه.
اطلاعات حساس
شناسایی و دستهبندی اطلاعات، پوشاندن دادهٔ حساس و جلوگیری از نشت؛ با کنترل خروج، مدت نگهداری، حذف و حفظ شواهد.
محیطهای تخصصی
اشتراکگذاری در SaaS، پایش غیرفعال OT و IoT، اتصال به مدیریت دستگاه همراه و بررسی نشت اطلاعات و تزریق پرامپت در ابزارهای هوش مصنوعی.
هر مورد با منبع اطلاعات و مسئول دارایی مرتبط میماند؛ حتی وقتی از سرویس دیگری دریافت شده باشد.
رسیدگی به رخداد و بازیابی
مهار تهدید و بازیابی امن سرویس
جداسازی سیستم آلوده، حفظ شواهد، بازگرداندن دسترسی امن و بازیابی اطلاعات را با مسئول و مجوز مشخص پیش ببرید.
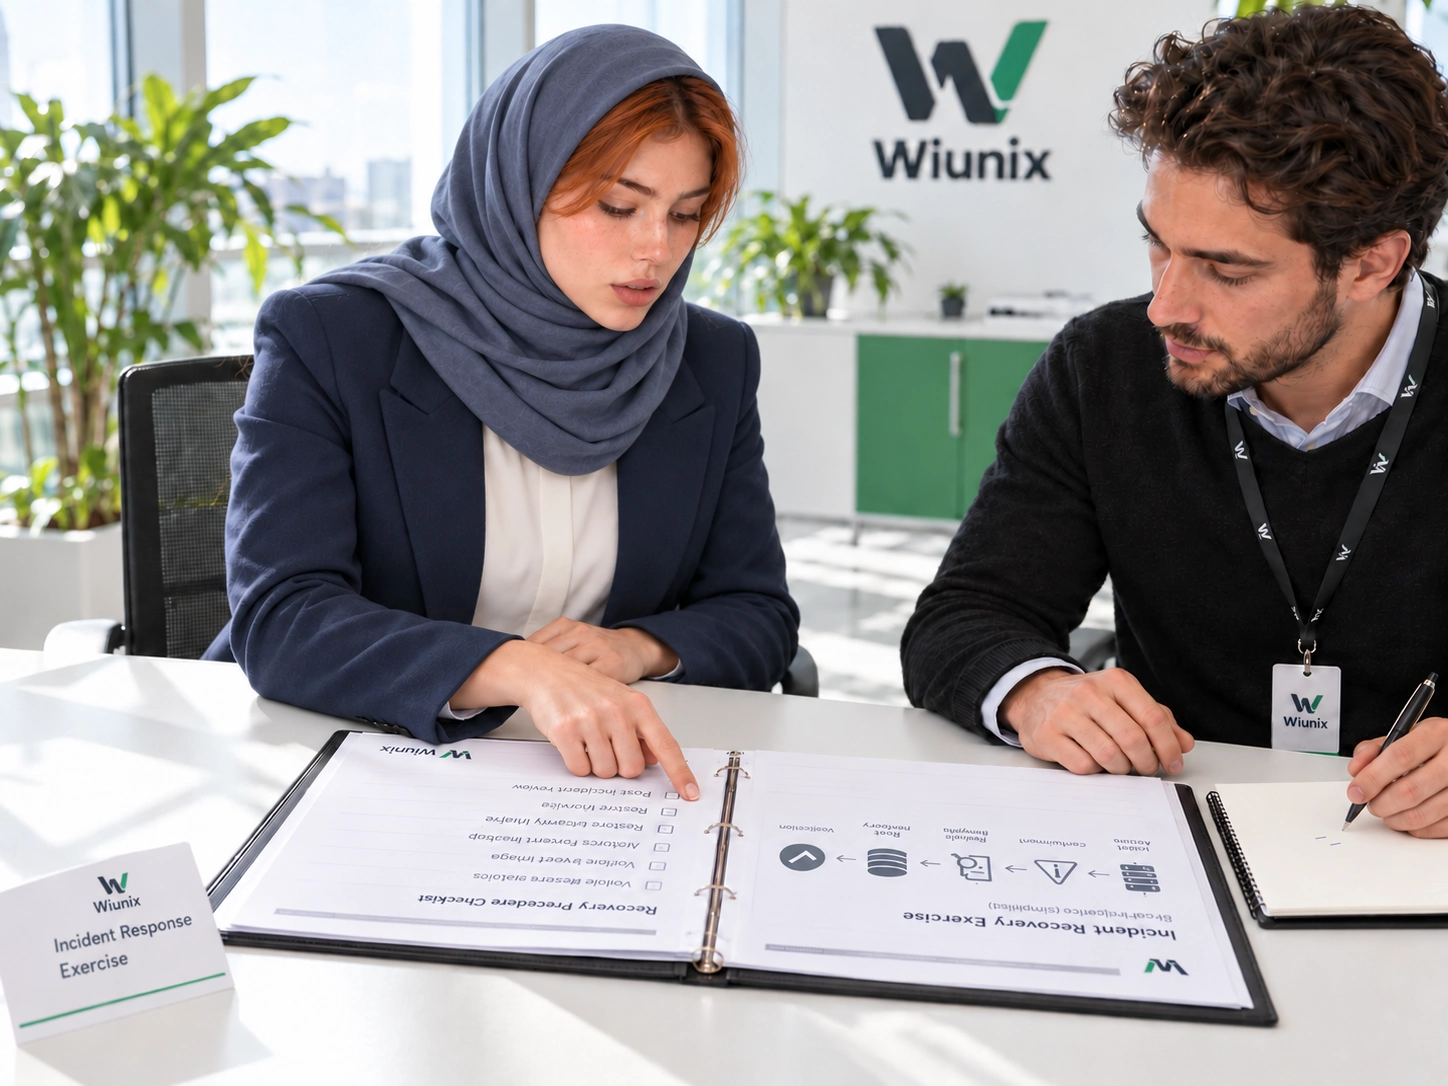
مراحل رسیدگی به رخداد
- مهار تهدید: جداسازی یا مسدودسازیِ تأییدشده، با حفظ دسترسی مدیریت و مسیر بازیابی.
- حفظ شواهد: ثبت اطلاعات اولیه، هش فایلها، سوابق تحویل شواهد و تأیید اقدامات.
- بازیابی: بررسی سلامت نسخههای Wiunix Backup، بازیابی آزمایشی در محیط جدا و کنترل عملکرد سرویس.
- بهبود: اصلاح قواعد شناسایی، پیگیری خطرهای باقیمانده و تمرین برنامهٔ پاسخ به رخداد.
پیش از بازگرداندن سرویس، زمان بازیابی و میزان قابل قبول از دسترفتن اطلاعات (RTO و RPO)، سلامت نسخهٔ پشتیبان، نتیجهٔ بازیابی آزمایشی و وابستگیهای سرویس را بررسی کنید.
مدیریت امنیت در مقیاس سازمان
متناسب با ساختار و مسئولیتهای سازمان شما
سازمانها و سطح دسترسی
ورود با Wiunix ID و نقشهای مشاهدهگر، تحلیلگر، پاسخگو و مدیر؛ با تفکیک محدودهٔ سازمانها و اطلاعات مشتریان.
قواعد، تأییدها و سوابق
مسئول مشخص، قواعد نسخهبندیشده، تأیید مستقل و استثناهای زماندار؛ با سوابق قابل پیگیری و امکان تهیهٔ خروجی.
نگهداری اطلاعات و مدیریت سامانه
تفکیک سوابق، تحلیل رویدادها و شواهد فنی؛ تنظیم مدت نگهداری، سهم مصرف سازمانها، پایش اتصالها و بهروزرسانی آفلاین.
کار روزانهٔ تیم امنیت
محیط فارسی و انگلیسی، دسترسی با وباپ، نگهداری اعلانها و تنظیم ارجاع هشدارهای بیپاسخ؛ همراه با راهنمای عملیات و آموزش.
محدودهٔ پایش، حفاظت و اقدامات امنیتی را بر اساس سرویسهای مهم، اولویتها و نیازهای اجرایی سازمان تعیین کنید.